Dos fallas de seguridad ponen en riesgo millones de sitios web en el mundo; Francia y Países Bajos desconectaron algunas plataformas digitales para prevenir posibles ataques.

En riesgo millones de sitios web en el mundo por fallas de seguridad

Las fallas de seguridad ponen en riesgo millones de sitios web en el mundo, al abrir la posibilidad de ciberataques contra páginas de distintos sectores. El problema encendió los focos rojos en varios países y llevó a gobiernos y empresas a desconectar algunos de sus portales como medida preventiva, mientras especialistas trabajan para corregir las vulnerabilidades.
La alerta se extendió después de que se difundieran detalles sobre dos fallas que podrían permitir a los ciberdelincuentes acceder a los sistemas que mantienen funcionando numerosas páginas web. Ante el riesgo, la Agencia de Seguridad Nacional de Estados Unidos (NSA) pidió instalar las actualizaciones de seguridad o desconectar los equipos afectados.
El problema tiene un alcance potencial amplio porque la tecnología involucrada se utiliza para crear y mantener sitios de todo tipo, desde portales de noticias y tiendas en línea hasta plataformas de instituciones públicas.
En riesgo millones de sitios web en el mundo: ¿Dónde hay afectaciones?
Las medidas preventivas ya afectaron a servicios digitales en Europa. En Francia, varios portales de administraciones locales, incluido el de la Prefectura de Policía de París, quedaron inaccesibles por indicaciones de la autoridad nacional de ciberseguridad.
En Países Bajos también fueron desconectados temporalmente varios servicios, entre ellos DigiD, utilizado para la identidad digital de los ciudadanos, el sitio de la Cámara de Representantes y la página del centro nacional de ciberseguridad.
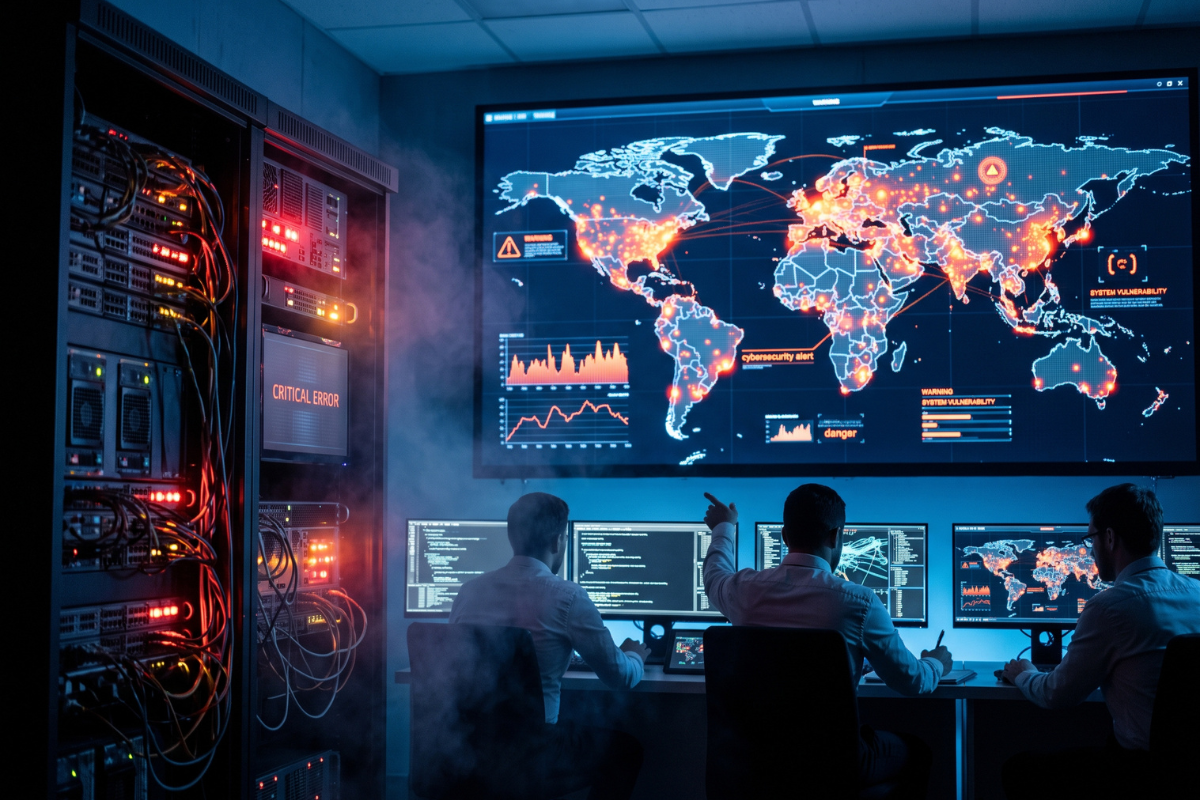
Estas decisiones buscan evitar que las fallas sean aprovechadas por atacantes mientras se aplican las correcciones necesarias. Por ahora, la información proporcionada no indica que todos estos sitios hayan sufrido un ataque; las desconexiones se realizaron como medida de precaución.
Desarrolladores recomiendan actualizar esquemas de seguridad
Los desarrolladores publicaron una solución para corregir las dos vulnerabilidades y recomendaron actualizar cuanto antes los sistemas que utilizan la tecnología afectada.
La preocupación radica en que un atacante podría aprovechar las fallas para acceder a archivos o bases de datos e incluso tomar el control de un servidor sin necesitar una contraseña.
Las vulnerabilidades fueron identificadas en agosto por la firma de seguridad Calif y por OpenAI, que las reportó de manera independiente. Más tarde, la empresa Wiz encontró otras formas en las que podían ser explotadas.
Los detalles se mantuvieron confidenciales mientras se preparaba una solución, pero la información se filtró en internet ayer, un día antes de la publicación prevista de las correcciones. Esto aceleró la respuesta de las organizaciones que buscaban proteger sus plataformas.
La IA, ¿un nuevo aliado en la seguridad de sitios web?
El caso también refleja el creciente papel de la inteligencia artificial en la detección de errores que pueden poner en riesgo programas y servicios digitales.
Especialistas advierten que el número de vulnerabilidades detectadas durante 2026 podría duplicar el récord del año anterior si se mantiene la tendencia actual.
Aunque identificar estos problemas permite corregirlos antes de que sean aprovechados, las filtraciones y la rapidez con la que pueden difundirse los detalles representan un desafío para empresas y gobiernos.
Te recomendamos:

Última hora